Zero Trust, который можно потрогать
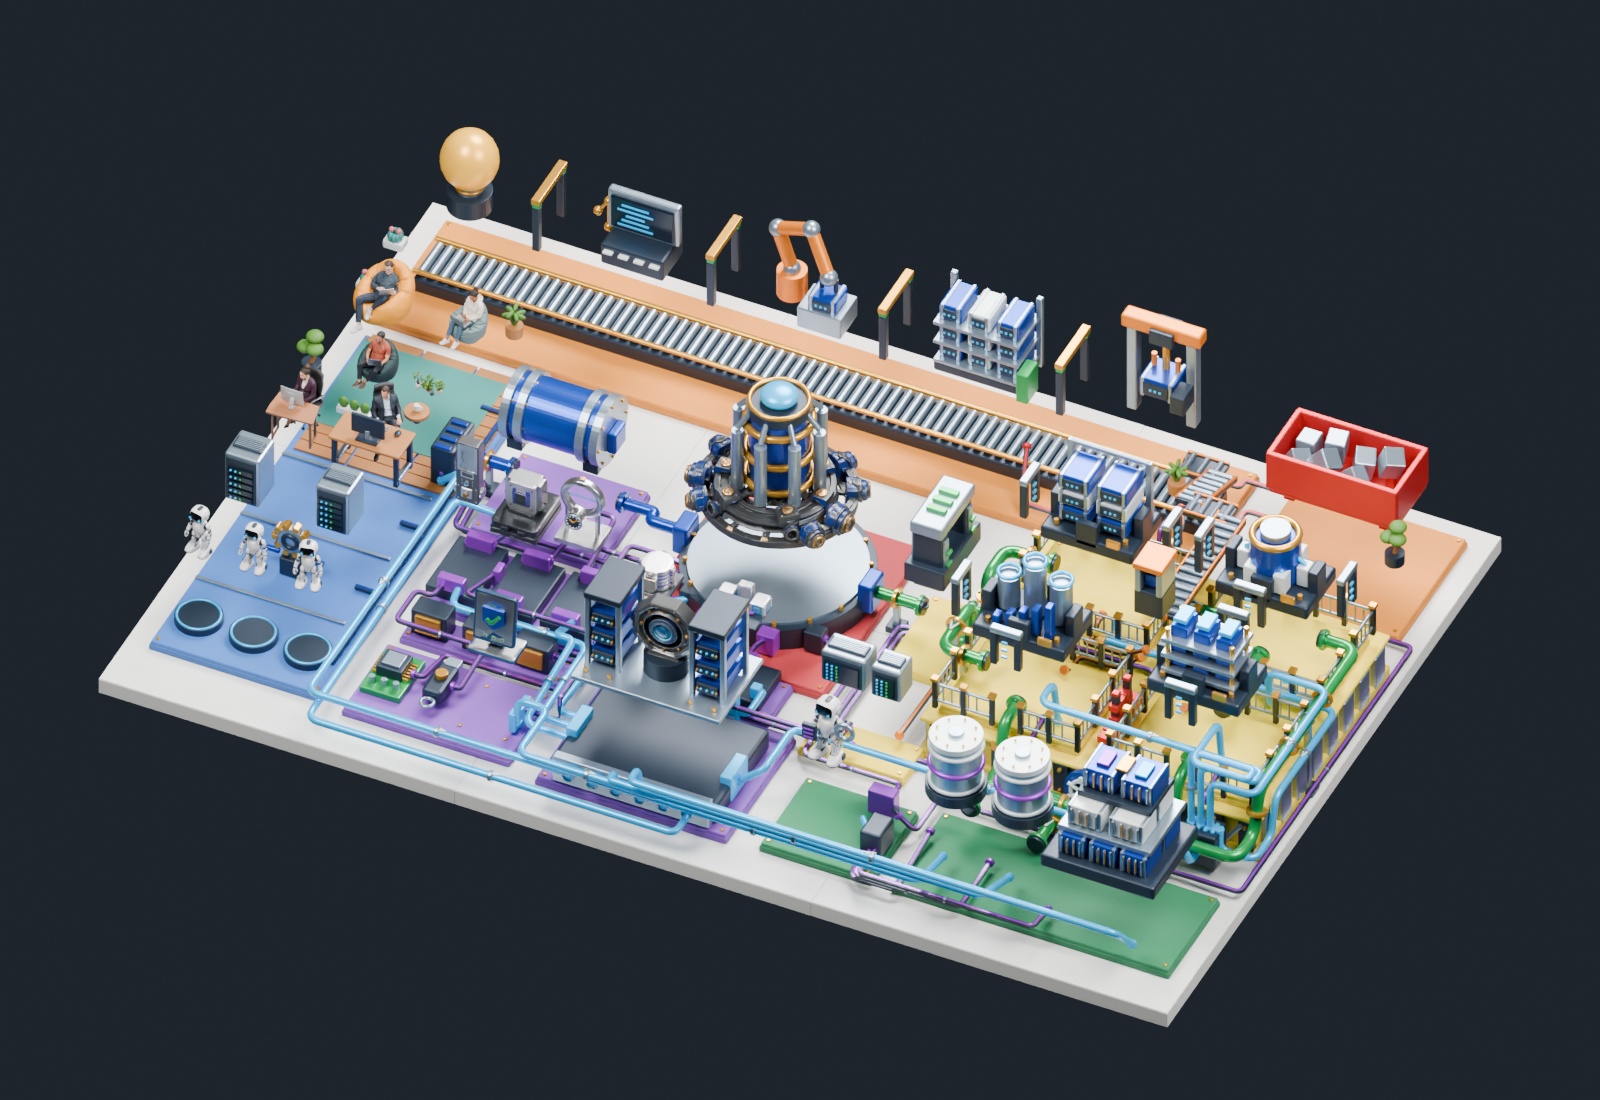
Шесть слоёв показывают, кто действует, как принимается решение и где применяются ограничения. От четырёх типов identity — через контекст и Decision Factory — к рантайму и данным. Конвейер Diameter проверяет код и образы, исследует среду и запускает исправления.
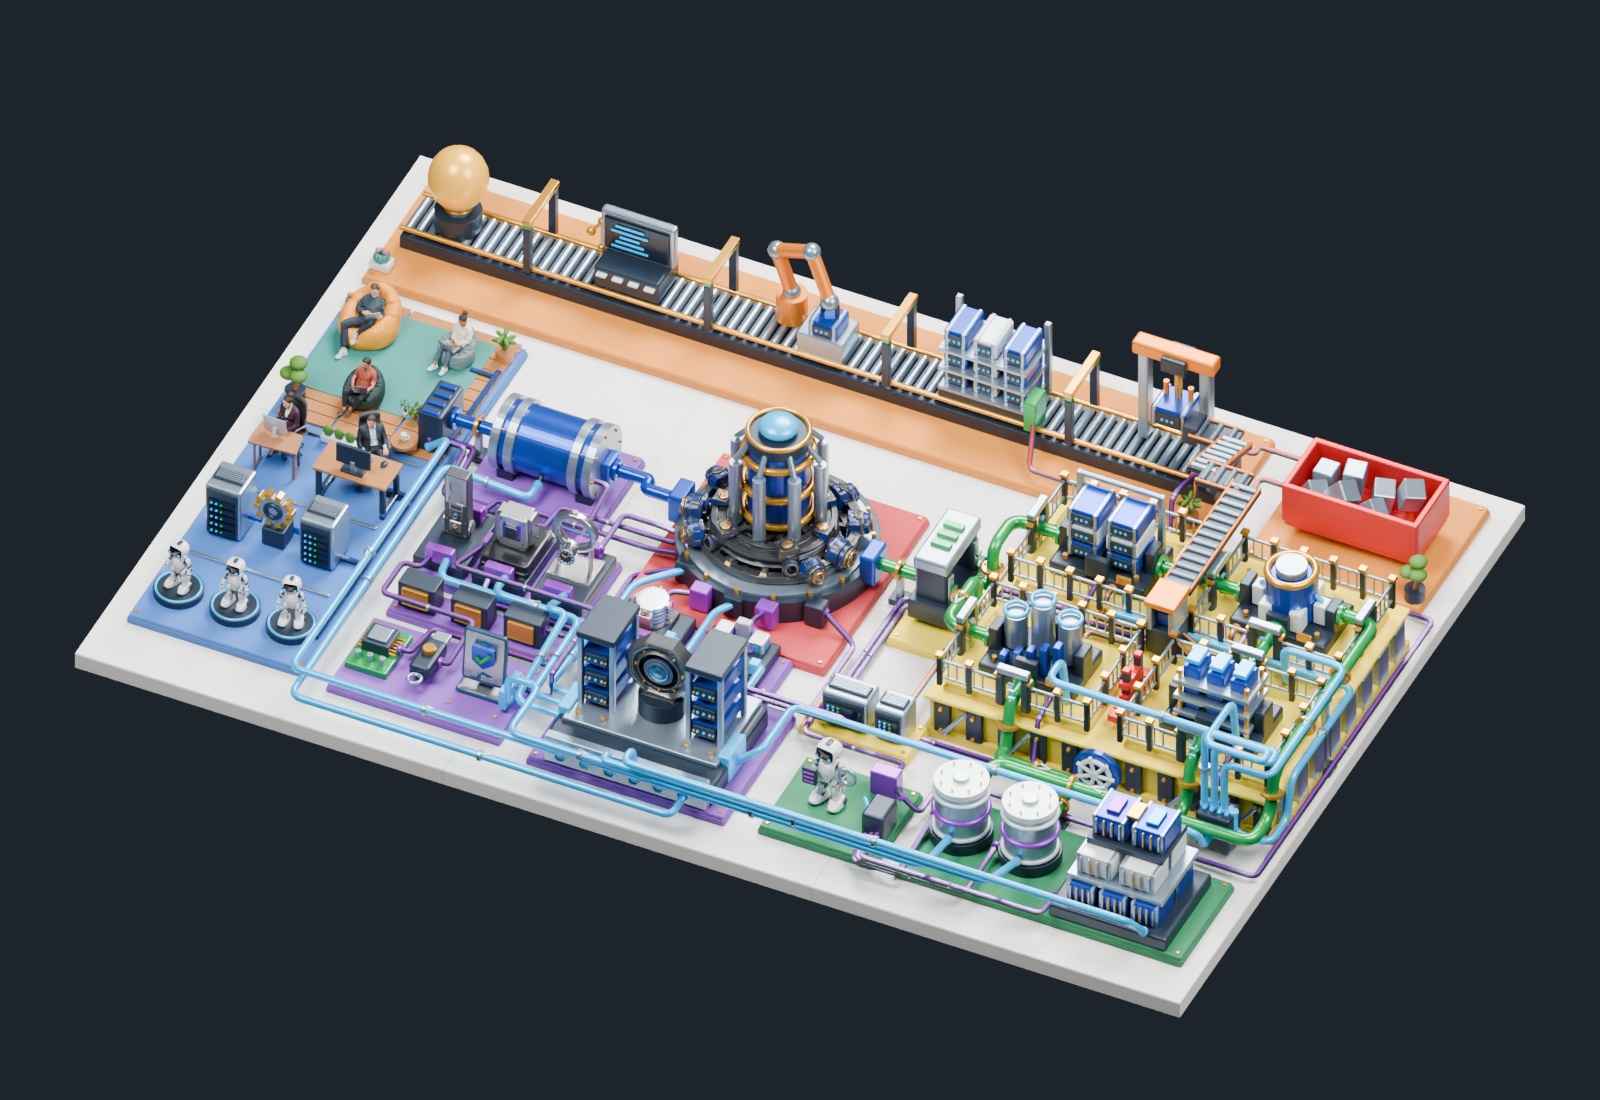
Цвет слоя нанесён на подложки под оборудованием. Фигуры, механизмы и трубы показаны со своими исходными материалами и деталями. QR-коды рядом с зонами открывают пояснения.
Шесть слоёв на одной карте
Выберите зону на схеме или в списке. На схеме показан вид сверху: конвейер находится у дальнего края, субъекты — слева, сервисы и данные — справа.
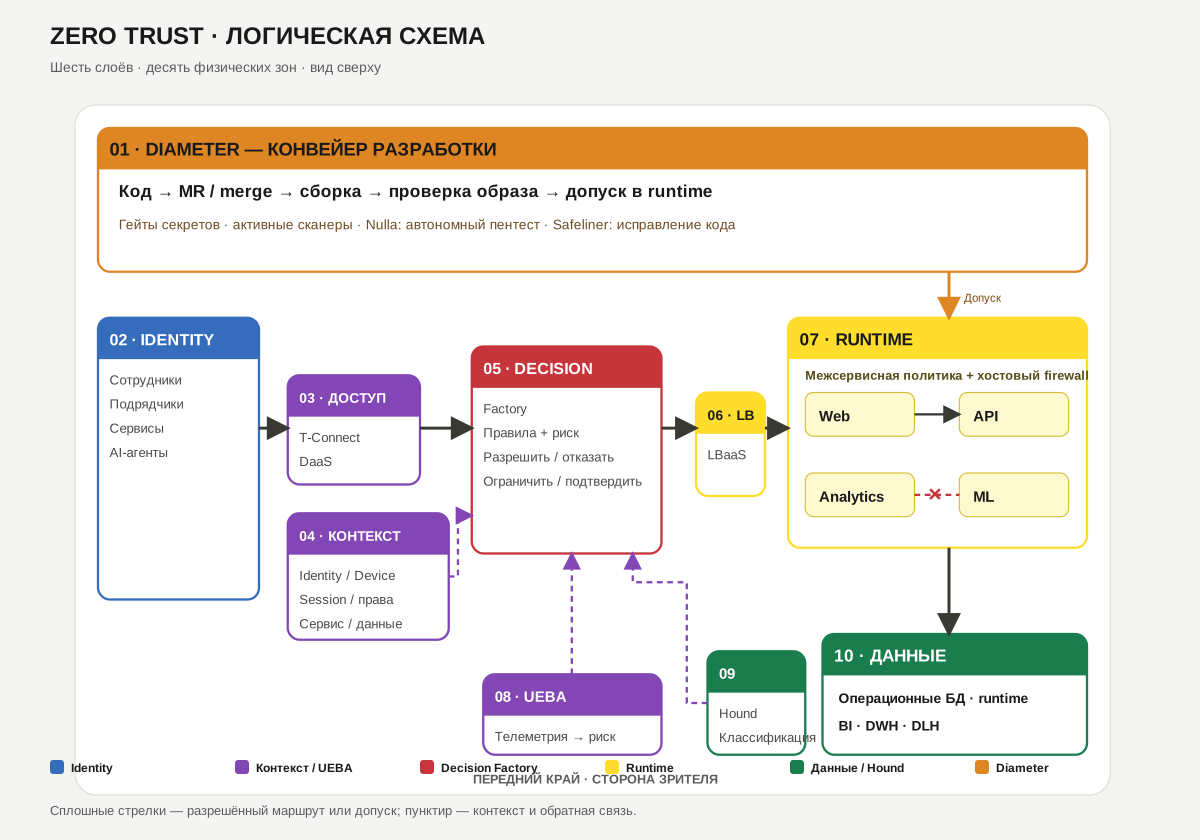
Конвейер разработки 02Identity 03Доступ 04Контекст 05Decision Factory 06LBaaS 07Runtime 08UEBA 09Hound 10Данные и BI
- 01Diameter · конвейерГейты, активное сканирование и исправления
- 02Identity · четыре типаСотрудники, подрядчики, сервисы, AI-агенты
- 03Personal Network AccessT-Connect и удалённый рабочий стол
- 04Контекст субъектаУчётная запись, устройство, сессия и права
- 05Decision FactoryОценка правил и текущего риска
- 06LBaaSУправляемый вход к сервисам
- 07Runtime · сервисыНагрузки, межсервисные связи и хостовый firewall
- 08UEBAАнализ поведения и обратная связь
- 09HoundИсследование и классификация данных
- 10Данные · runtime и BIОперационные БД, DWH и DLH
Цвет подложки объединяет площадки одного слоя: доступ, контекст и UEBA — фиолетовые, Hound и все хранилища — зелёные. Десять номеров относятся к физическим зонам; шесть цветов — к слоям архитектуры. Координаты установки деталей есть в инструкции сборки (PDF).
Решение о действии и контроль жизненного цикла
Decision Factory определяет права на конкретное действие. Конвейер Diameter проверяет, можно ли выпустить объект и в каком состоянии он работает.
Можно ли выполнить действие сейчас?
Учётная запись, устройство, сессия, полномочия и запрошенные данные сопоставляются с правилами. Результат применяется в точках контроля доступа.
Можно ли допустить объект в работу?
Гейты проверяют код и образы, сканеры исследуют работающую среду, а найденные проблемы возвращаются в цикл исправления.
От identity до разрешённой операции
Субъект обращается к конкретному сервису. Контекст помогает Decision Factory оценить действие, а точки контроля применяют решение.
Контекст поступает в механизм решений по отдельным связям. Пользовательский трафик проходит через точки применения политики; контекст не является остановкой на маршруте.
Достижимость ресурса и право на действие проверяются отдельно
Подключение к сети или успешный вход не открывают все операции. Для административного доступа задаются отдельные права и контролируемый маршрут; в пользовательском сценарии с данными работают сервисы.
Identity: все четыре типа
Identity отвечает на вопрос «кто действует?». На макете показаны сотрудники, подрядчики, сервисы и AI-агенты. У каждого типа — собственные учётные данные, полномочия и ограничения.
Сотрудники
Личные учётные записи. Доступ к рабочим сервисам определяется задачами, правами и контекстом сессии.
Подрядчики
Внешние участники с ограниченным кругом задач. Статус подрядчика участвует в политике доступа к сервисам и данным.
Сервисы
Машинные идентичности для межсервисных вызовов. Принимающая сторона проверяет, какой сервис обращается и что ему разрешено.
AI-агенты
Самостоятельные субъекты с собственными правами. Учитывается, от чьего имени действует агент, какие инструменты и данные доступны.
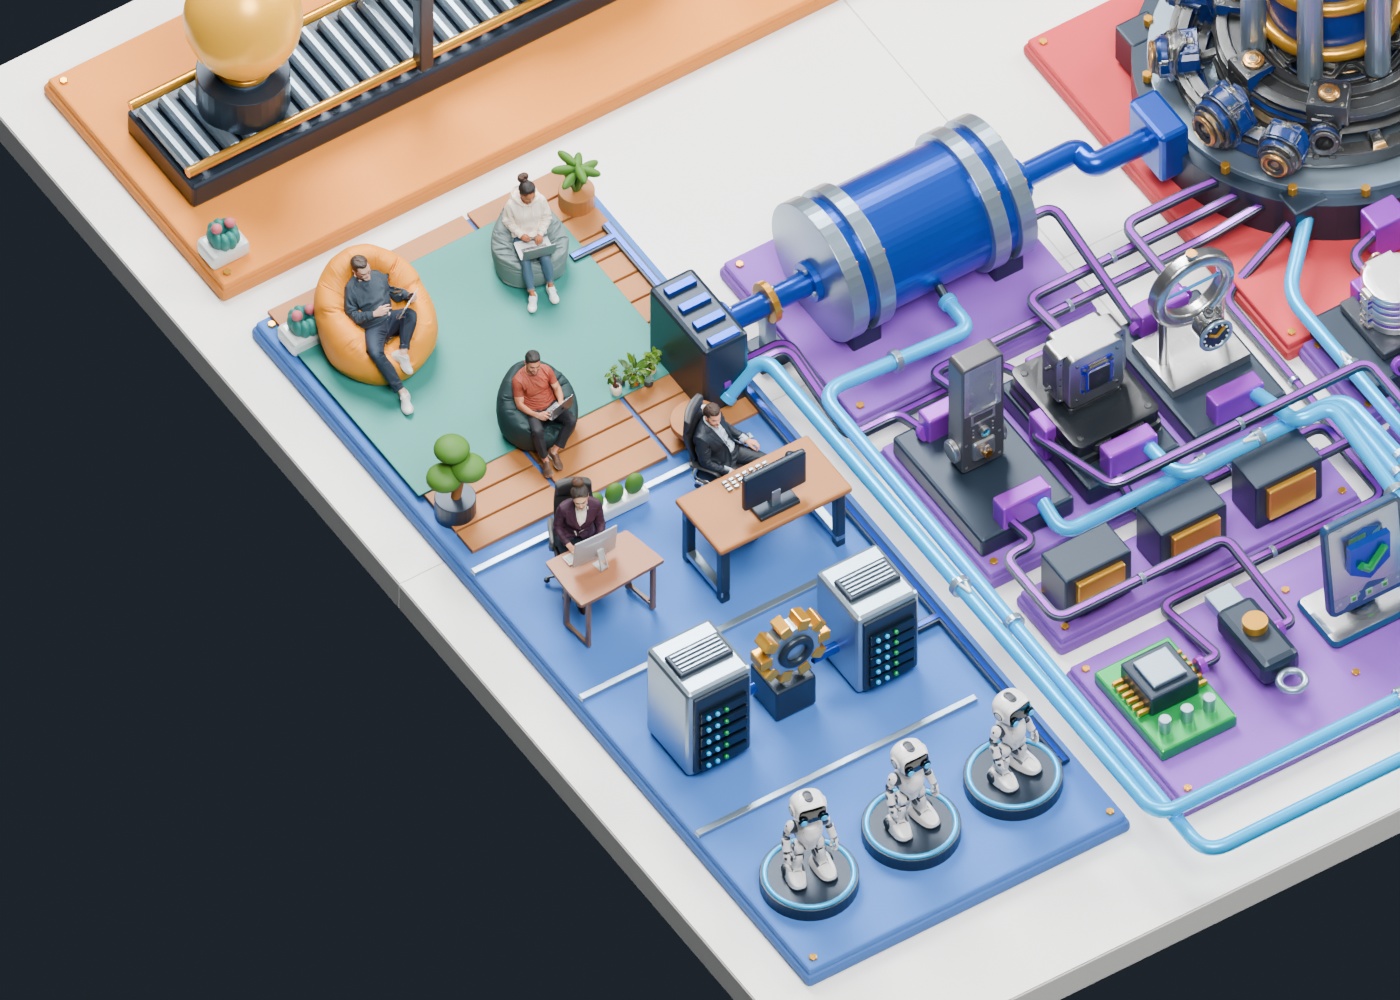
Администратор — привилегированная роль, а не пятый тип identity. Для административных действий задаются дополнительные требования к подтверждению личности, устройству и сессии.
Контекст, доступ и UEBA работают вместе
Personal Access доставляет запрос к разрешённому сервису. Контекст описывает субъект и цель, а UEBA обновляет оценку риска по событиям. Все три механизма входят в один фиолетовый слой.
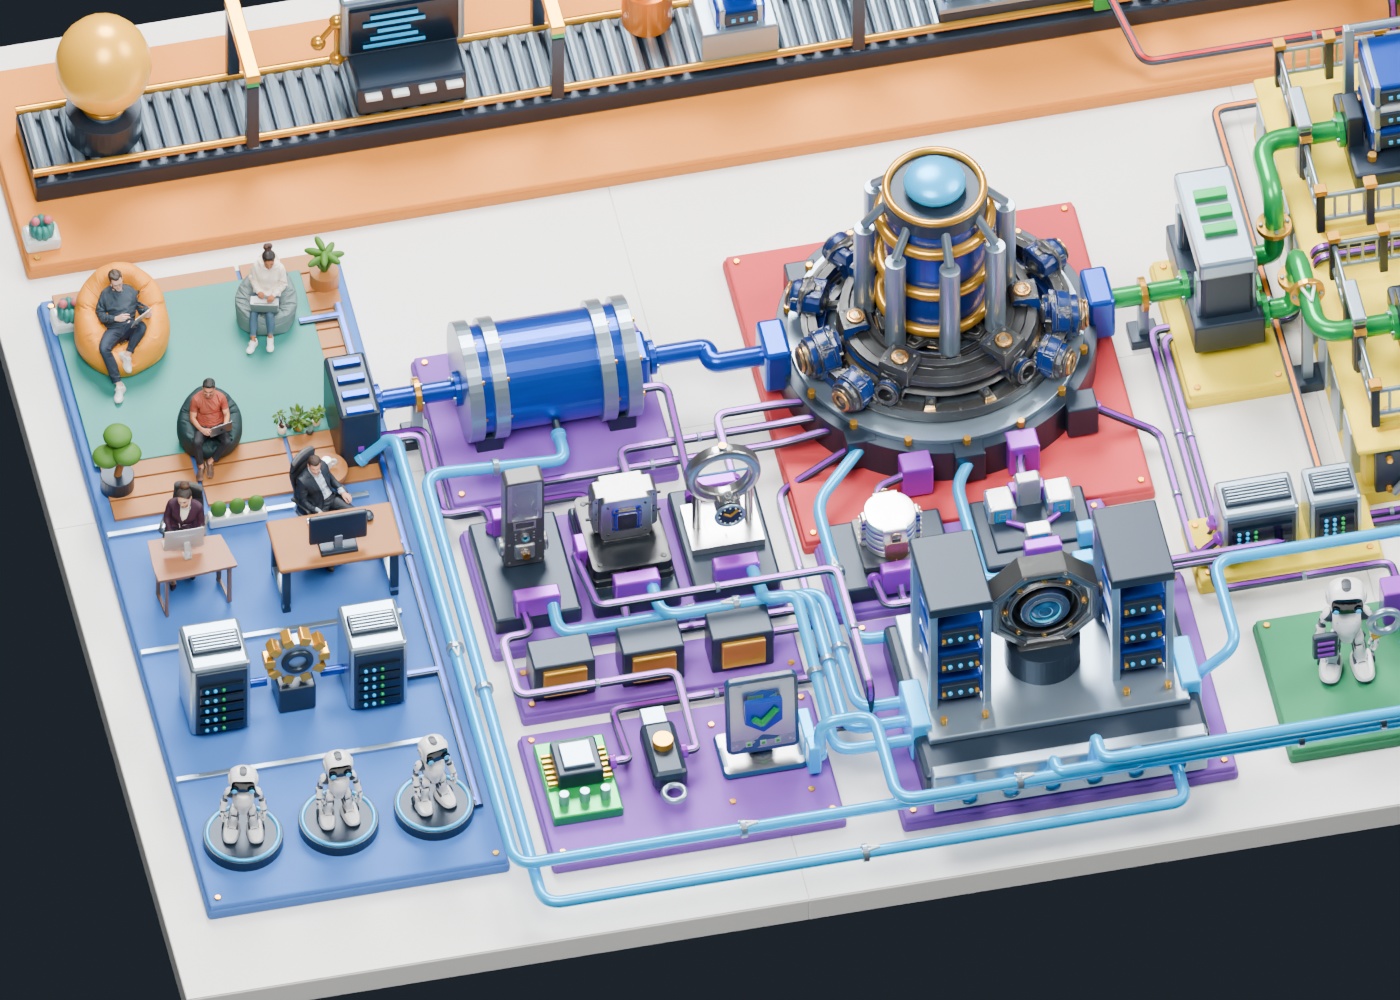
T-Connect и DaaS
Управляемый маршрут к ресурсу и удалённый рабочий стол. Подключение не заменяет проверку прав на конкретную операцию.
Динамический контекст
Устройство, сессия, полномочия, риск сервиса и категория данных оцениваются для конкретного запроса.
Обратная связь по поведению
События доступа и работы сервисов помогают заметить изменения риска и пересмотреть разрешение.
Identity, Device и Session: три отдельных профиля
Идентичность задаёт субъекта, а её риск — надёжность текущего подтверждения. Исправность устройства и безопасность сессии оцениваются отдельно.
Кто обращается
Способ подтверждения учётной записи, сигналы компрометации и история поведения. FIDO2 помогает защищать вход от фишинга учётных данных.
С какого устройства
Аппаратная идентичность TPM, состояние средств защиты и соответствие требованиям. Diameter Agent участвует в оценке устройства.
В какой сессии
Время, окружение, операции и признаки аномальной активности. Риск может измениться после успешного входа.
Права и атрибуты
Роли, организация, статус подрядчика и принадлежность ресурса определяют допустимые действия.
Сервис и данные
Учитываются операция, риск приложения и категория данных. Просмотр отчёта и массовая выгрузка требуют разных прав.
UEBA: события возвращаются в решение
Анализ поведения пользователей и других субъектов помогает обнаружить отклонения. UEBA передаёт сигналы в оценку риска, а правила определяют реакцию.
Что наблюдает
Входы, действия в сессии, состояние устройств, межсервисные вызовы, обращения к данным и решения о доступе.
Что обновляет
Оценки риска identity, устройства, сессии, сервиса и данных. Сигналы поступают в контекст и Decision Factory.
Пример
Вместо обычного чтения нескольких отчётов субъект начинает массовую выгрузку. Политика может потребовать подтверждение или ограничить действие.
Decision Factory: разрешить, ограничить или отказать
Центральный механизм объединяет правила доступа, полномочия и текущий риск. В модели сюда входят IAM/IDM, условный доступ и оценка контекста. Результат применяется в точках контроля доступа к ресурсам.
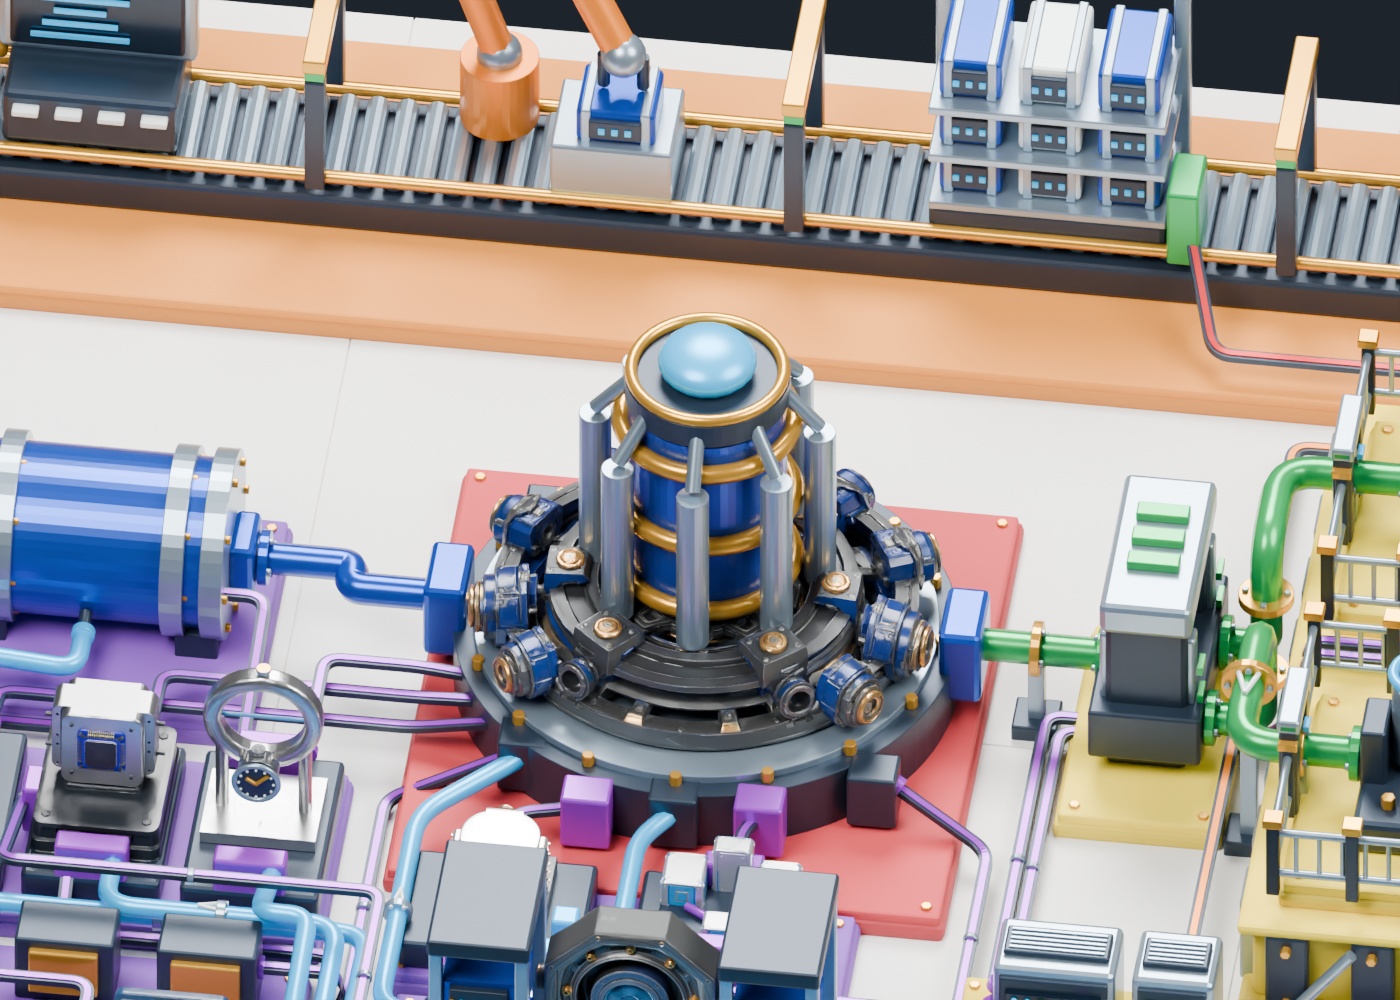
Что учитывается
- Идентичность субъекта и способ её подтверждения
- Состояние устройства и текущей сессии
- Права, роли и атрибуты
- Запрошенный сервис и конкретная операция
- Категория данных, риск данных и сервиса
- Сигналы поведения от UEBA
Детальность решения: субъект → сервис → операция → категория данных.
Возможные результаты в модели
Наблюдение может сопровождать другие результаты. Дополнительное подтверждение само по себе ещё не означает разрешение.
Один сервис — разные решения
Пример политики: сотруднику доступен рабочий отчёт; подрядчику запрещена выгрузка персональных данных; при изменении риска требуется новое подтверждение.
Право на операцию есть, устройство соответствует требованиям, риск сессии допустим.
ALLOW · разрешитьСервис доступен, но запрошенная категория данных запрещена правилами для подрядчика.
DENY · отказатьПоявился сигнал необычного поведения. Политика требует дополнительного подтверждения.
STEP-UP · подтвердитьLBaaS: управляемый вход в рантайм
Балансировка нагрузки направляет запрос к выбранному сервису. LBaaS относится к тому же жёлтому слою, что и приложения, хосты и межсервисные связи.
Выбрать сервис
Запрос направляется к нужной нагрузке и её работающим экземплярам.
Применить права
Точки контроля обеспечивают решение политики. Балансировщик сам по себе не заменяет авторизацию.
Ограничить дальнейшие связи
Доступ к одному приложению не открывает соседние сервисы и хранилища.
Runtime: разные нагрузки, явные связи
В рабочей среде выполняются Web, API, аналитические и ML-нагрузки. Главный принцип этого слоя — микросегментация: каждая межсервисная связь разрешается явно, а хостовый firewall ограничивает доступ на уровне узла.
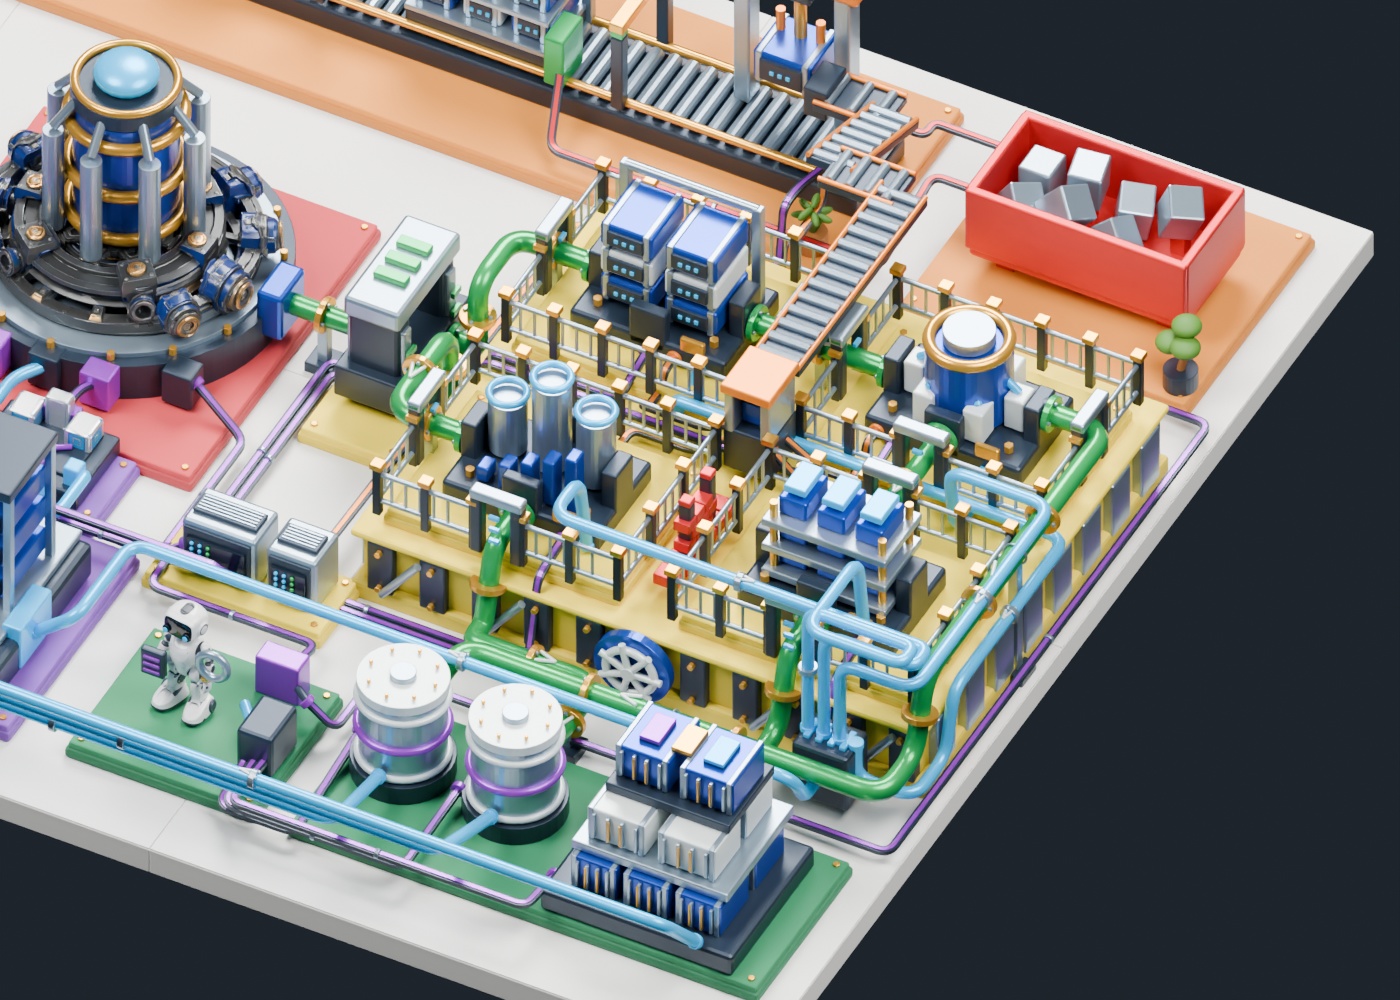
Web-приложения
Пользовательские интерфейсы и рабочие операции.
Программные интерфейсы
Вызовы отдельных операций с проверкой identity и прав.
Аналитические задачи
Обработка данных, отчёты и пакетные вычисления.
ML-нагрузки
Обучение моделей и применение их результатов.
Микросегментация в двух точках
Труба между сервисами означает конкретную разрешённую связь. Ворота и границы площадок обозначают применение политики, а не просто разделение на цветные зоны.
Межсервисные связи
Сервис A может вызвать B только при наличии правила. Принимающая сторона проверяет идентичность вызывающего сервиса и право на операцию. Разрешённый вызов B не даёт автоматического доступа к C.
Хостовый firewall
Правила на хосте или узле ограничивают входящие и исходящие соединения. Даже после компрометации одной нагрузки межсервисные маршруты продолжают действовать в пределах политики.
Реестр сервисов
Владелец, назначение, зависимости, среда исполнения и идентичность нагрузки помогают поддерживать правила доступа.
Реестр операций
Для каждой точки обращения — endpoint — задаются права и доступные данные. Чтение профиля и административное действие проверяются отдельно.
Данные: операционный контур, BI и Hound
Один слой объединяет данные работающих приложений и аналитические данные BI. Hound является частью этого же слоя: исследует источники, классифицирует содержимое и возвращает контекст в Decision Factory.
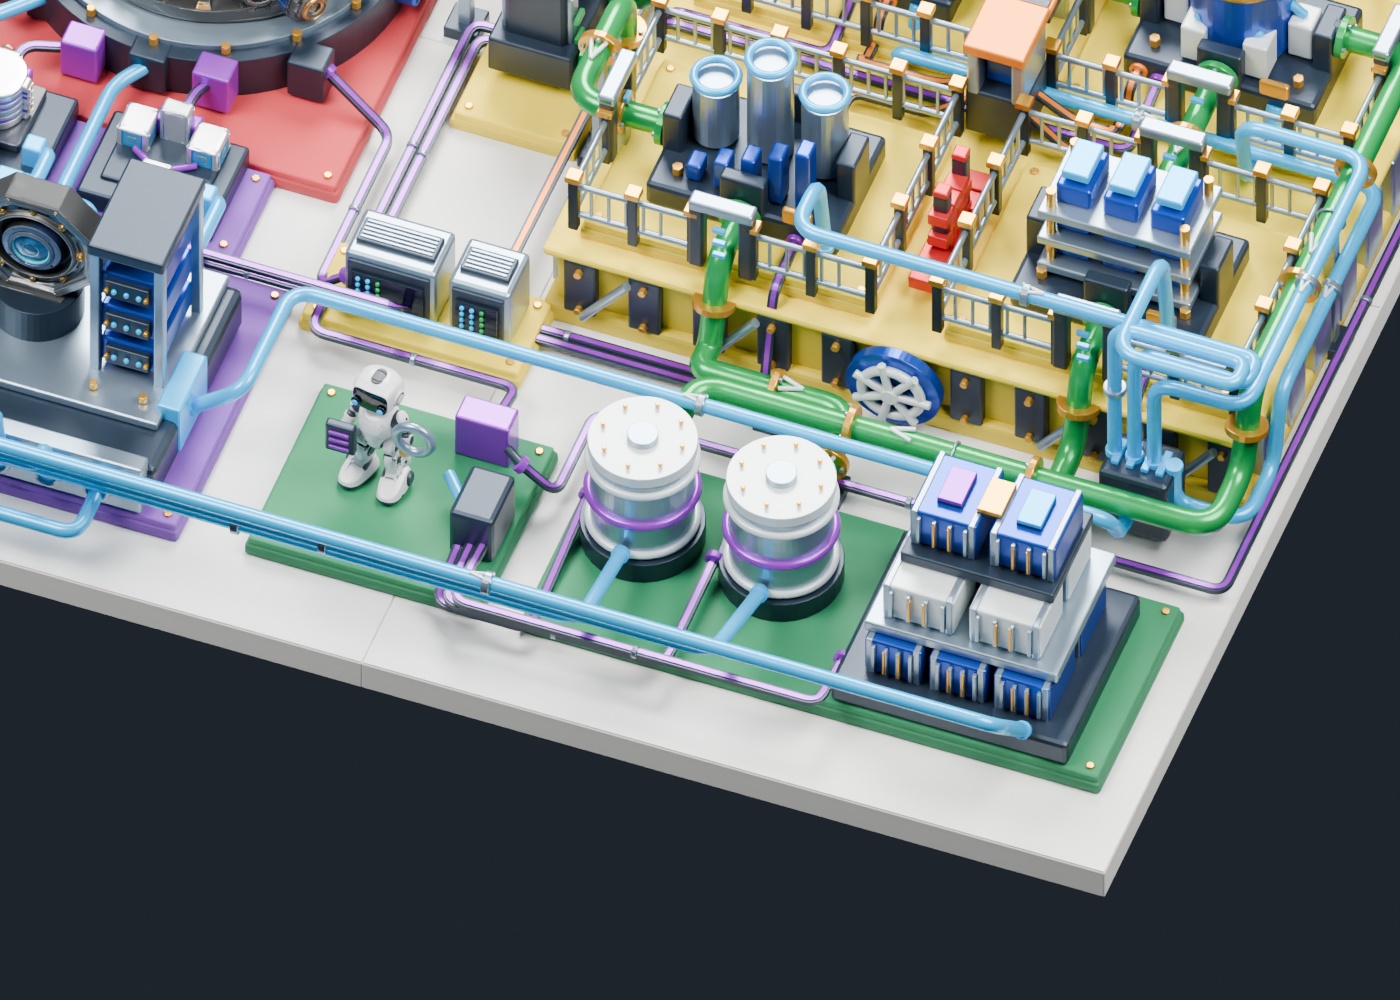
Данные работающих приложений
Операционные базы обслуживают текущие действия сервисов: запись, чтение и обработку транзакций. На макете этот контур представляет DB1.
Хранилище для BI
DWH собирает подготовленные данные для аналитики, витрин и отчётности. Аналитическая база DB2 представляет этот контур на макете.
Аналитический Lakehouse
DLH объединяет хранение и аналитическую обработку данных. Три яруса контейнеров показывают многоуровневую организацию этого хранилища.
Hound внутри слоя данных
Исследует операционные и аналитические источники, определяет категории содержимого и обновляет знание о данных. Это вход для политик доступа, а не отдельный периметр.
Категория данных влияет на право
Персональные, конфиденциальные и ограниченные данные требуют разных правил. Категория и оценка риска учитываются вместе с субъектом, сервисом и операцией.
Diameter: гейты, активное сканирование и исправления
Конвейер связывает разработку и состояние работающей среды. Diameter содержит проверки допуска в коде и образах, механизмы активного сканирования, автономный пентест Nulla и автоматическое исправление кода Safeliner.
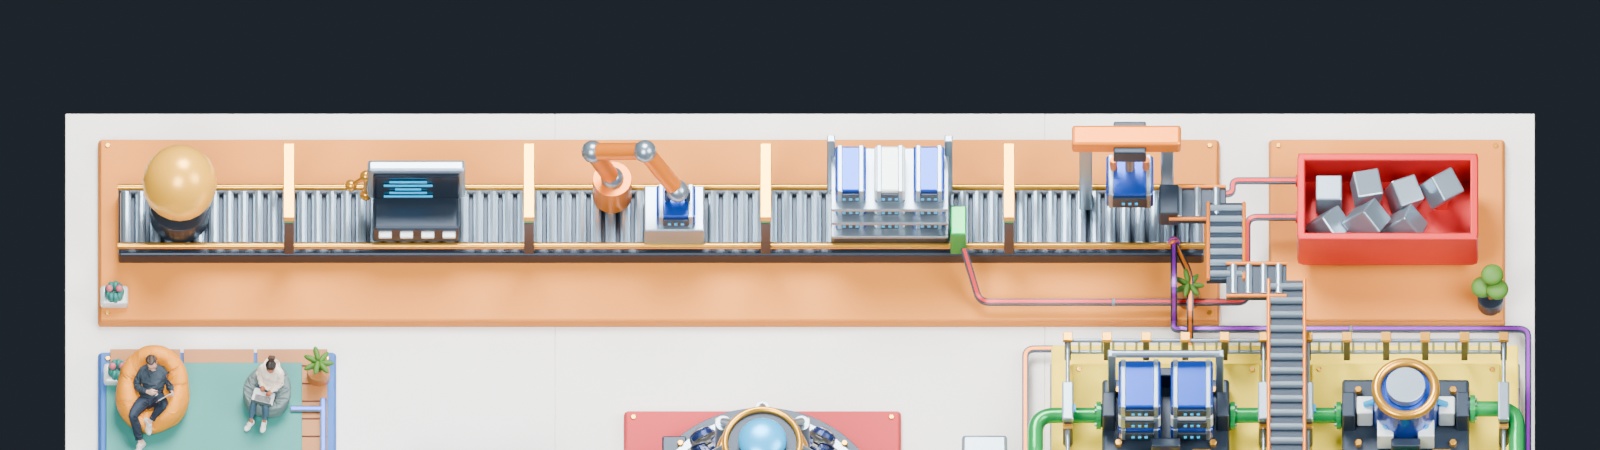
Гейты Diameter
Проверки срабатывают при изменениях кода и выпуске образов. Несоответствие условиям останавливает соответствующий переход.
На Merge Request
Проверка изменения до его принятия в основную ветку.
При merge
Проверка условий допуска в момент слияния кода.
По секретам в коде
Обнаружение ключей, токенов и других раскрытых секретов.
При сканировании образов
Проверка собранного образа перед дальнейшим допуском.
Активный контроль работающей среды
Проверки продолжаются после выпуска. Найденные проблемы возвращаются в цикл разработки и исправления.
Сетевые и другие сканеры
Исследуют доступные ресурсы, поверхность атаки и состояние среды. Результаты дополняют сведения о работающих объектах.
Nulla · автономный пентест
ИИ-агент самостоятельно исследует среду и проверяет сценарии атак в ходе пентеста. Результаты помогают обнаруживать проблемы в работающей инфраструктуре.
Safeliner · исправление кода
Автоматически устраняет обнаруженные баги в коде. Исправленные изменения возвращаются в конвейер и проходят его проверки.
Сканирование и пентест дают обратную связь. Safeliner замыкает цикл исправлением кода; гейты сохраняют контроль над выпуском.
Несоответствие требованиям запускает исправление
До развёртывания проверка может остановить выпуск. Для уже работающего объекта выбирают исправление, изоляцию или замену с учётом риска. Контейнер отбраковки на макете объединяет эти сценарии в одну метафору.
Примеры причин
- Секреты в исходном коде
- Уязвимые зависимости или образы
- Недопустимые настройки
- Компоненты без поддержки
- Объекты, не прошедшие правила допуска
Legacy: управляемый план замены
Для устаревших систем определяют риски, ограничивают связи и планируют миграцию. Пока замена не завершена, компенсирующие меры снижают риск. Завершение миграции позволяет вывести старый компонент из эксплуатации.
Меньше возможностей для атаки
Модель показывает, как сократить доступную поверхность атаки, ограничить последствия компрометации и замечать изменения риска. Эффект зависит от правил, полноты внедрения и качества текущих данных.
Атаки на парольный вход
Вход без пароля по FIDO2 защищает от фишинга учётных данных. Полный отказ от паролей исключает их подбор и повторное использование для этого входа; восстановление доступа тоже должно быть защищено.
Широкая сетевая доступность
Персональный маршрут уменьшает число ресурсов, к которым может обратиться субъект. Доступ к операциям проверяется на стороне сервиса.
Распространение внутри среды
Ограниченные межсервисные связи сдерживают дальнейшее продвижение атакующего после компрометации одного узла.
Избыточные полномочия
Правила связывают субъекта, действие и данные. Можно разрешить чтение отчёта, сохранив запрет на выгрузку персональных данных.
Неизвестные чувствительные данные
Исследование и классификация помогают обнаруживать содержимое хранилищ и учитывать его в правилах доступа.
Злоупотребление разрешённым доступом
Поведенческие сигналы помогают заметить аномалию у легитимного субъекта и пересмотреть разрешение.
Уязвимое и устаревшее ПО
Проверки до выпуска уменьшают вероятность допуска известных проблем, а контроль работающей среды помогает выявлять новые несоответствия и запускать исправление.
Принципы управления доступом: NIST SP 800-207. Защита входа по FIDO: FIDO Alliance. Decision Factory, Hound и Diameter здесь описывают конкретную архитектуру макета.
Как собран макет
Шесть платформ 300 × 300 мм образуют основание 900 × 600 мм. Модули устанавливаются на штифты. Макет напечатан из белого PLA на Creality K2 Plus; цветовое оформление добавляется вручную.
6 платформ
Дальний ряд A1–A2–A3, ближний B1–B2–B3. Панели соединяются штифтами диаметром 4,4 мм.
44 модуля
Корпуса, арки, стойки и ярусы Lakehouse. Штифты задают положение; окончательная фиксация зависит от сборки.
18 детализированных элементов
Фигуры людей и агентов, интерьер, механизмы оценки риска, Hound, UEBA и центр принятия решений.
Около 8 суток печати
Оценка слайсера: 187 ч печати, около 7 ч на смену заданий, 3,91 кг PLA. Основной комплект — 15 заданий. Фактическое время может отличаться.
Термины без лишнего жаргона
Названия на табличках сохранены, чтобы их было легко сопоставить с макетом. Здесь — смысл основных сокращений.
- Identity · идентичность
- Сведения о том, какой человек, сервис или агент обращается к системе, и способы подтверждения этого.
- IAM / IDM
- Управление цифровыми идентичностями, учётными записями и правами доступа.
- Conditional Access · условный доступ
- Проверка условий допуска: например, состояния устройства, способа входа и риска сессии.
- Endpoint · точка обращения
- Конкретный адрес или операция сервиса. Чтение профиля и административное действие могут иметь разные права.
- FIDO2 / Passwordless
- FIDO2 позволяет подтверждать вход криптографическим ключом вместо пароля. Passwordless означает вход без пароля.
- TPM
- Аппаратный модуль, который помогает защищать ключи и подтверждать идентичность устройства.
- UEBA
- User and Entity Behavior Analytics — анализ поведения пользователей и других субъектов для выявления отклонений.
- LBaaS
- Load Balancer as a Service — балансировка нагрузки и направление запросов к сервисам.
- DB / DWH / DLH
- Операционная база / Data Warehouse, аналитическое хранилище для BI / Data Lakehouse, хранение и аналитическая обработка данных.
Посмотреть логическую схему макета
Схема показывает шесть слоёв и логические связи между ними. Для установки напечатанных деталей используйте координаты из инструкции сборки.